Engine de segurança open-source da Archestra registrou 0% de ataques bem-sucedidos nos benchmarks Bench-Corp e AgentThreatBench, contra 10% do modo auto do Claude Code e 31% do Microsoft FIDES. O sistema roda fora do loop de execução do agente e usa álgebra de permissões determinística.
OpenAPPA, da Archestra, atingiu 0% de sucesso em ataques nos benchmarks Bench-Corp e AgentThreatBench, superando o auto mode do Claude Code (10%) e o Microsoft FIDES (31%).
Anil Madhavapeddy, professor de Cambridge e mantenedor do OCaml, relata sondas em seus logs minutos após abrir um PR de correção. Estudo mostra agente GPT-4 explorando 87% das vulnerabilidades com descrição de CVE, contra 7% sem ela. Remetédio proposto: embargos mais curtos e releases mais rápidos.
A vulnerabilidade CVE-2026-85706, com CVSS 10.0, afeta GitLab CE/EE self-managed das versões 18.7 a 19.3.1 e já está no catálogo KEV da CISA. Entenda o risco, as versões corrigidas e como caçar sinais de exploração.
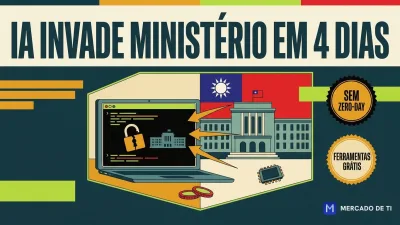
Uma operação quase autônoma invadiu o ministério da justiça de Taiwan usando versões gratuitas de Hermes e OpenClaw, sem exploits zero-day. O caso, somado ao incidente dos agentes da OpenAI no Hugging Face, mostra que a ofensa em velocidade de máquina tornou obsoleto o modelo tradicional de gestão de vulnerabilidades.
Intrusão de quatro dias contra o ministério da justiça de Taiwan, conduzida por agentes de IA com ferramentas gratuitas, mostra por que gerenciar vulnerabilidades isoladas já não basta.
Drew Naukam, CEO da Gorilla Logic, alerta que desktop agents criados por funcionários sem supervisão de TI se tornaram um risco não governado, com episódio real na Meta e receita da Anthropic saltando para US$ 11,5 bilhões no 2º trimestre de 2026.
Pesquisa da EY aponta que 87% das organizações que investem em IA já implantaram ou pilotam software próprio gerado por IA. Eyal Benishti, CEO da IRONSCALES, explica por que cibersegurança é o segmento menos exposto a essa mudança.