
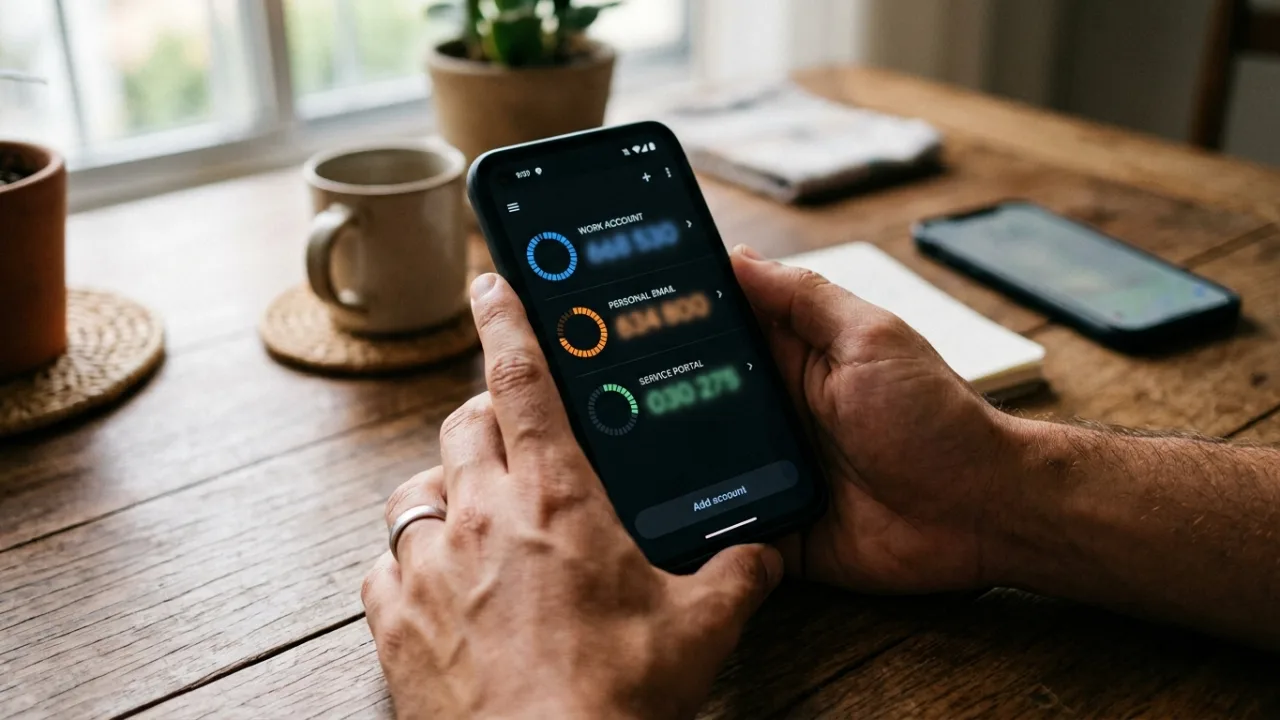
A autenticação de dois fatores por SMS deixou de ser um método confiável: o NIST reclassificou o recurso como autenticador restrito, e apps como Google Authenticator, Microsoft Authenticator e Authy geram códigos direto no aparelho, eliminando o risco de clonagem de chip.
- O NIST reclassificou o SMS como autenticador restrito na revisão 4 do SP 800-63B, em julho de 2025
- O FBI registrou 982 casos de SIM swap nos EUA em 2024, com prejuízos de cerca de US$ 26 milhões
- Apps autenticadores usam o padrão TOTP e geram códigos no aparelho, sem depender da operadora
- A migração deve começar pelo e-mail principal, com códigos de backup salvos
- Passkeys (FIDO2/WebAuthn) são a proteção mais forte contra phishing, mas ainda não são universais
Por que o sms falhou como fator de autenticação?
O SIM swap permite ao criminoso transferir o número da vítima para um chip próprio e receber todos os códigos de verificação.

O FBI registrou 982 reclamações em 2024 nos EUA; no Reino Unido, a Cifas apontou aumento de mais de 1.000% nas trocas não autorizadas.
Como os apps autenticadores eliminam o risco?
O padrão TOTP gera códigos de seis dígitos a cada 30 segundos no próprio aparelho, sem tráfego pela rede da operadora.
Google Authenticator, Microsoft Authenticator e Authy têm perfis distintos de backup e sincronização.
# publicidade
App autenticador protege contra phishing?
| Aplicativo | Diferencial | Backup | Indicado para |
|---|---|---|---|
| Google Authenticator | Interface simples, citado em tutoriais oficiais | Nuvem vinculada à conta Google | Uso geral |
| Microsoft Authenticator | Aprovação por notificação push | Nuvem pela conta Microsoft | Usuários de Microsoft 365 e Outlook |
| Authy (Twilio) | Sincronização entre vários dispositivos | Backup criptografado próprio | Quem usa celular pessoal e corporativo |
Arraste para o lado para ver toda a tabela.
Códigos TOTP não bloqueiam phishing em tempo real; a proteção mais forte é a passkey (FIDO2/WebAuthn).
Leia também:
Fonte: Exame Tecnologia


